نسخه Pdf
ایران عصر
گزارش جهانی یک مؤسسه تحلیلی بلاکچین خبر میدهد
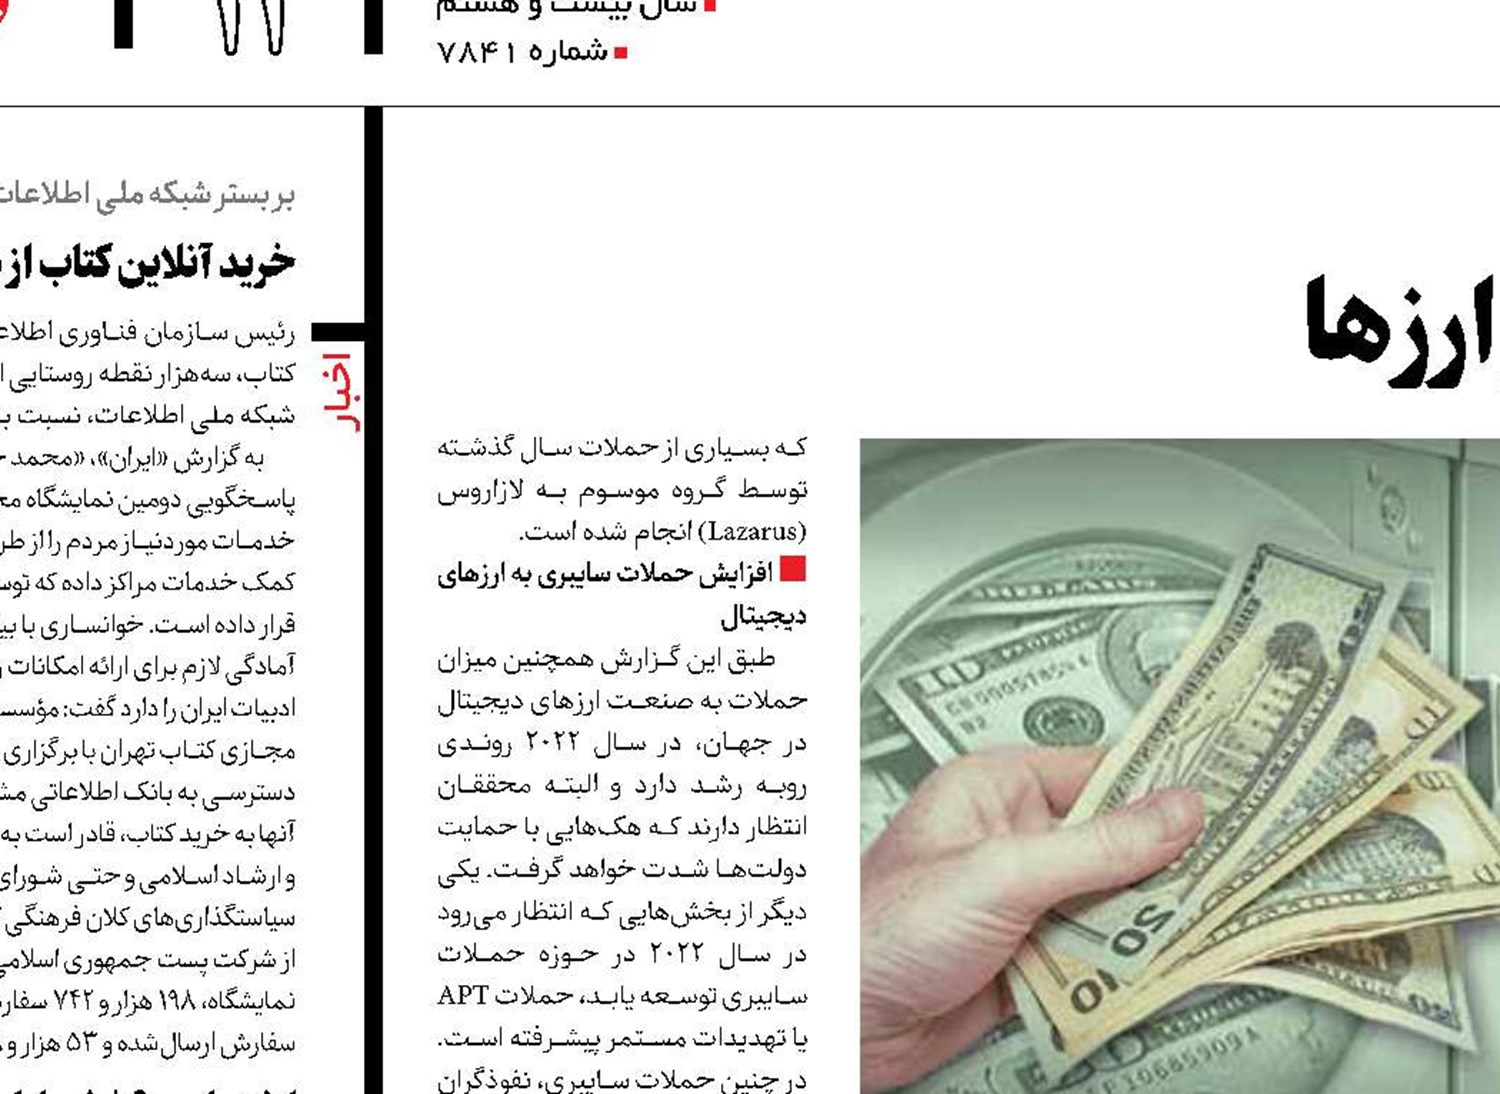
پولشویی 8.6میلیارد دلاری در حوزه رمز ارزها
میترا جلیلی
خبرنگار
کمپانی تحلیل و آنالیز بلاکچین Chainalysis که فعالیت مجرمان سایبری و هکرها ازجمله حملات باجافزاری، بدافزاری و اسکمرها در حوزه رمزارزها و کیفهای پول دیجیتال را ردیابی و رصد میکند، این بار در تازهترین گزارش خود از پولشویی 8.6میلیارد دلاری رمزپولهای مختلف در سال 2021 خبر داده است. این شرکت همچنین اشاره میکند که این ارقام در مقایسه با میزان پولشویی در دنیای فیزیکی و واقعی بسیار ناچیز است چراکه به گفته محققان این شرکت تحقیقی، هر سال درنتیجه فعالیتهای غیرقانونی مانند قاچاق مواد مخدر، در جهان حدود 2 تریلیون دلار پولشویی میشود.
بیشترین پولشویی در «آلتکوینها»
محققان کمپانی Chainalysis با اشاره به پولشویی 8.6 میلیارد دلاری از طریق ارزهای دیجیتال میگویند که این رقم نشان از افزایش 30 درصدی فعالیتهای پولشویی نسبت به سال 2020 با رقم 6.6 میلیارد دلار دارد، هرچند این میزان نسبت به رقم حداقل 10.9 میلیارد دلار پولشویی سال 2019 کاهش داشته اما به هرحال رقم بالایی است. محققان این شرکت همچنین یادآور شدهاند که مجرمان سایبری در یک دوره 5ساله از سال 2017 تاکنون، به پولشویی ازطریق ارزهای دیجیتال به ارزش 33میلیارد دلار پرداختهاند. محققان معتقدند که این میزان افزایش پولشویی در دنیای دیجیتال چندان دور از ذهن نیست چراکه میزان فعالیت قانونی و همچنین غیرقانونی در دنیای ارزهای دیجیتال افزایشی چشمگیر داشته است. همچنین این گزارش نشان میدهد که آلتکوینها (Altcoins) یعنی رمزپولهای جایگزین بیتکوین، در صدر فهرست پولشوییها قرار دارند.
این گزارش همچنین از کاهش میزان پولشویی ازطریق صرافیهای متمرکز نشان دارد و یادآور شده است از سال 2018 تاکنون، اولین بار است که این رقم تا این حد پایین آمده است اما وقتی نوبت به صرافی یا بخش مالی غیرمتمرکز (DeFi) میرسد، میتوان گفت که استفاده از آن برای پولشویی، به بالاترین حد خود یعنی 17درصد رسیده است درحالی که این رقم در سال 2020 حدود 2درصد بود. طبق گزارش، این رفتار نشان میدهد که هکرهای درجه بالا مانند گروه Lazarus اکنون به DeFi نقل مکان کردهاند درحالی که کلاهبرداران کوچک هنوز از صرافیهای متمرکز استفاده میکنند. (دیفای یک پلتفرم اپن سورس است که با استفاده از بلاکچین و قراردادهای هوشمند، به افراد خدمات مالی بدون واسطه ارائه میدهد بدون اینکه به بانکها و مؤسسات مالی یا صرافیها نیازی باشد). گفتنی است گروه هکری Lazarus قبلاً هم به دست داشتن در حملات باج افزار «WannaCry»، هک بانکهای بینالمللی و حسابهای مشتریان و همچنین حملات سایبری به Sony Pictures در سال 2014 متهم شده بود و مورد تحریم امریکا قرار گرفت.
درآمد 14میلیارد دلاری کلاهبرداران
این مؤسسه در گزارش خود تنها به پولشویی نپرداخته و به مشکلات دیگری در حوزه رمزارزها یعنی حملات سایبری و هک نیز اشاره داشته است. طبق این گزارش، در سال 2021 اسکمرها (کلاهبرداران) حدود 14میلیارد دلار ازطریق ارز دیجیتال به جیب زدند که این رقم نسبت به عدد 7.8میلیارد دلاری سال 2020 رشد 79 درصدی را نشان میدهد. در این میان، سرقت رمزارزها نسبت به سال 2020رشد 516 درصدی داشته و به 3.2 میلیارد دلار رسیده است و البته 72 درصد این سرقت از طریق پروتکلهای DeFi (بخش مالی غیرمتمرکز) انجام شده است.
همچنین در این گزارش اشاره شده است که هکرهای وابسته به کره شمالی، تنها در سال گذشته مسئول هکهای ارزهای دیجیتال به ارزش 400 میلیون دلار بودهاند هرچند کره شمالی این ادعا را تکذیب کرده است. این رقم طی 7حمله به پلتفرمهای ارزهای دیجیتال و شرکتهای سرمایهگذاری و صرافیهای متمرکز مورد سرقت قرار گرفت. طبق گزارش این مؤسسه، تعداد هکهای مرتبط با کره شمالی از 4 مورد درسال2020 به 7 مورد در سال 2021 افزایش یافته و پول به دست آمده از این هکها نیز رشد 40 درصدی داشته است. به گفته این شرکت، هکرها از روشهای فیشینگ و بدافزار برای استخراج وجوه از کیف پولهای داغ سازمانها استفاده کردند و سپس آنها را به آدرسهای تحت کنترل کره شمالی انتقال دادند. (در کیف پولهای داغ، ارزهای دیجیتال به اینترنت و شبکه ارزهای دیجیتال متصل هستند بنابراین در برابر هک آسیبپذیر میشوند. درمقابل، برای کار کردن با کیف پولهای سرد هیچ نیازی نیست به اینترنت متصل بشوید پس بالاترین امنیت را دارند). محققان مؤسسه Chainalysis همچنین معتقدند این احتمال وجود دارد که بسیاری از حملات سال گذشته توسط گروه موسوم به لازاروس (Lazarus) انجام شده است.
افزایش حملات سایبری به ارزهای دیجیتال
طبق این گزارش همچنین میزان حملات به صنعت ارزهای دیجیتال در جهان، در سال 2022 روندی روبه رشد دارد و البته محققان انتظار دارند که هکهایی با حمایت دولتها شدت خواهد گرفت. یکی دیگر از بخشهایی که انتظار میرود در سال 2022 در حوزه حملات سایبری توسعه یابد، حملات APT یا تهدیدات مستمر پیشرفته است. در چنین حملات سایبری، نفوذگران حضور غیرمجاز و طولانی مدت در یک شبکه دارند تا به دادهها و اطلاعات حساس آن دسترسی داشته باشند و ممکن است تا مدتها نیز کسی متوجه این دسترسی نشود. اهداف حمله APT نیز معمولاً شامل شرکتهای بزرگ یا شبکههای دولتی میشود. درواقع اهداف چنین حملاتی، زیرساختهای دفاع ملی، بخش صنعت و تولید و همچنین بخش صنعت مالی است که اطلاعات ارزشمندی از جمله مالکیت معنوی، برنامههای نظامی و... دارند. ازسوی دیگر محققان معتقدند مجرمان سایبری در سال 2022 با ایجاد درهای پشتی (Backdoor) و تشکیل کمپینهای مهندسی اجتماعی و سایر تکنیکها به سرقت رمزارزها و اطلاعات آن خواهند پرداخت.
خبرنگار
کمپانی تحلیل و آنالیز بلاکچین Chainalysis که فعالیت مجرمان سایبری و هکرها ازجمله حملات باجافزاری، بدافزاری و اسکمرها در حوزه رمزارزها و کیفهای پول دیجیتال را ردیابی و رصد میکند، این بار در تازهترین گزارش خود از پولشویی 8.6میلیارد دلاری رمزپولهای مختلف در سال 2021 خبر داده است. این شرکت همچنین اشاره میکند که این ارقام در مقایسه با میزان پولشویی در دنیای فیزیکی و واقعی بسیار ناچیز است چراکه به گفته محققان این شرکت تحقیقی، هر سال درنتیجه فعالیتهای غیرقانونی مانند قاچاق مواد مخدر، در جهان حدود 2 تریلیون دلار پولشویی میشود.
بیشترین پولشویی در «آلتکوینها»
محققان کمپانی Chainalysis با اشاره به پولشویی 8.6 میلیارد دلاری از طریق ارزهای دیجیتال میگویند که این رقم نشان از افزایش 30 درصدی فعالیتهای پولشویی نسبت به سال 2020 با رقم 6.6 میلیارد دلار دارد، هرچند این میزان نسبت به رقم حداقل 10.9 میلیارد دلار پولشویی سال 2019 کاهش داشته اما به هرحال رقم بالایی است. محققان این شرکت همچنین یادآور شدهاند که مجرمان سایبری در یک دوره 5ساله از سال 2017 تاکنون، به پولشویی ازطریق ارزهای دیجیتال به ارزش 33میلیارد دلار پرداختهاند. محققان معتقدند که این میزان افزایش پولشویی در دنیای دیجیتال چندان دور از ذهن نیست چراکه میزان فعالیت قانونی و همچنین غیرقانونی در دنیای ارزهای دیجیتال افزایشی چشمگیر داشته است. همچنین این گزارش نشان میدهد که آلتکوینها (Altcoins) یعنی رمزپولهای جایگزین بیتکوین، در صدر فهرست پولشوییها قرار دارند.
این گزارش همچنین از کاهش میزان پولشویی ازطریق صرافیهای متمرکز نشان دارد و یادآور شده است از سال 2018 تاکنون، اولین بار است که این رقم تا این حد پایین آمده است اما وقتی نوبت به صرافی یا بخش مالی غیرمتمرکز (DeFi) میرسد، میتوان گفت که استفاده از آن برای پولشویی، به بالاترین حد خود یعنی 17درصد رسیده است درحالی که این رقم در سال 2020 حدود 2درصد بود. طبق گزارش، این رفتار نشان میدهد که هکرهای درجه بالا مانند گروه Lazarus اکنون به DeFi نقل مکان کردهاند درحالی که کلاهبرداران کوچک هنوز از صرافیهای متمرکز استفاده میکنند. (دیفای یک پلتفرم اپن سورس است که با استفاده از بلاکچین و قراردادهای هوشمند، به افراد خدمات مالی بدون واسطه ارائه میدهد بدون اینکه به بانکها و مؤسسات مالی یا صرافیها نیازی باشد). گفتنی است گروه هکری Lazarus قبلاً هم به دست داشتن در حملات باج افزار «WannaCry»، هک بانکهای بینالمللی و حسابهای مشتریان و همچنین حملات سایبری به Sony Pictures در سال 2014 متهم شده بود و مورد تحریم امریکا قرار گرفت.
درآمد 14میلیارد دلاری کلاهبرداران
این مؤسسه در گزارش خود تنها به پولشویی نپرداخته و به مشکلات دیگری در حوزه رمزارزها یعنی حملات سایبری و هک نیز اشاره داشته است. طبق این گزارش، در سال 2021 اسکمرها (کلاهبرداران) حدود 14میلیارد دلار ازطریق ارز دیجیتال به جیب زدند که این رقم نسبت به عدد 7.8میلیارد دلاری سال 2020 رشد 79 درصدی را نشان میدهد. در این میان، سرقت رمزارزها نسبت به سال 2020رشد 516 درصدی داشته و به 3.2 میلیارد دلار رسیده است و البته 72 درصد این سرقت از طریق پروتکلهای DeFi (بخش مالی غیرمتمرکز) انجام شده است.
همچنین در این گزارش اشاره شده است که هکرهای وابسته به کره شمالی، تنها در سال گذشته مسئول هکهای ارزهای دیجیتال به ارزش 400 میلیون دلار بودهاند هرچند کره شمالی این ادعا را تکذیب کرده است. این رقم طی 7حمله به پلتفرمهای ارزهای دیجیتال و شرکتهای سرمایهگذاری و صرافیهای متمرکز مورد سرقت قرار گرفت. طبق گزارش این مؤسسه، تعداد هکهای مرتبط با کره شمالی از 4 مورد درسال2020 به 7 مورد در سال 2021 افزایش یافته و پول به دست آمده از این هکها نیز رشد 40 درصدی داشته است. به گفته این شرکت، هکرها از روشهای فیشینگ و بدافزار برای استخراج وجوه از کیف پولهای داغ سازمانها استفاده کردند و سپس آنها را به آدرسهای تحت کنترل کره شمالی انتقال دادند. (در کیف پولهای داغ، ارزهای دیجیتال به اینترنت و شبکه ارزهای دیجیتال متصل هستند بنابراین در برابر هک آسیبپذیر میشوند. درمقابل، برای کار کردن با کیف پولهای سرد هیچ نیازی نیست به اینترنت متصل بشوید پس بالاترین امنیت را دارند). محققان مؤسسه Chainalysis همچنین معتقدند این احتمال وجود دارد که بسیاری از حملات سال گذشته توسط گروه موسوم به لازاروس (Lazarus) انجام شده است.
افزایش حملات سایبری به ارزهای دیجیتال
طبق این گزارش همچنین میزان حملات به صنعت ارزهای دیجیتال در جهان، در سال 2022 روندی روبه رشد دارد و البته محققان انتظار دارند که هکهایی با حمایت دولتها شدت خواهد گرفت. یکی دیگر از بخشهایی که انتظار میرود در سال 2022 در حوزه حملات سایبری توسعه یابد، حملات APT یا تهدیدات مستمر پیشرفته است. در چنین حملات سایبری، نفوذگران حضور غیرمجاز و طولانی مدت در یک شبکه دارند تا به دادهها و اطلاعات حساس آن دسترسی داشته باشند و ممکن است تا مدتها نیز کسی متوجه این دسترسی نشود. اهداف حمله APT نیز معمولاً شامل شرکتهای بزرگ یا شبکههای دولتی میشود. درواقع اهداف چنین حملاتی، زیرساختهای دفاع ملی، بخش صنعت و تولید و همچنین بخش صنعت مالی است که اطلاعات ارزشمندی از جمله مالکیت معنوی، برنامههای نظامی و... دارند. ازسوی دیگر محققان معتقدند مجرمان سایبری در سال 2022 با ایجاد درهای پشتی (Backdoor) و تشکیل کمپینهای مهندسی اجتماعی و سایر تکنیکها به سرقت رمزارزها و اطلاعات آن خواهند پرداخت.
 آدرس مطلب
http://old.irannewspaper.ir/newspaper/page/7841/11/601350/0
 ارسال دیدگاه
 ضمن تشکر از بیان دیدگاه خود به اطلاع شما رسانده می شود که دیدگاه شما پس از تایید نویسنده این مطلب منتشر خواهد شد.
- دیدگاه ها ویرایش نمی شوند.
- از ایمیل شما فقط جهت تشخیص هویت استفاده خواهد شد.
- دیدگاه های تبلیغاتی ، اسپم و مغایر عرف تایید نمی شوند.


ویژه نامه
ویژه نامه ها
.jpg)